Shannon: un hacker con IA para probar tu app
Shannon ataca tu app como un hacker y solo reporta lo que logra explotar. Cómo instalarlo, conectar tu IA y correrlo en cada versión, paso a paso.

En esta guía · 10 secciones
Los tests te dicen si tu app funciona. No te dicen si alguien puede entrar. Y un pentest, que un experto intente hackearte para encontrar los agujeros antes que un atacante, se hace de vez en cuando, si se hace. Shannon es un pentester con IA de código abierto que hace ese trabajo: lee el código de tu app, busca por dónde entrar y prueba ataques reales. Si no logra entrar, no te lo reporta.
En el último carrusel de Instagram te lo conté. Esta página es la guía gratis que prometí ahí: el link y cómo correrlo paso a paso, qué instalar, qué IA conectar y cómo hacer que se ejecute solo en cada versión nueva.
El link: github.com/KeygraphHQ/shannon
Tres aclaraciones honestas antes de arrancar:
- El código es gratis, la IA la pagás vos. Shannon es open source (licencia AGPL-3.0), pero usa un modelo de IA durante toda la corrida, y ese uso se paga con tu propia API key o tu suscripción.
- No es nuevo. El post que se viralizó decía “acaban de liberar”. El repo existe desde septiembre de 2025; lo nuevo es la versión 3.5, del 27/10/2026.
- Es una herramienta para quien tiene el código. La versión gratis necesita el código de tu app y se maneja desde la terminal. Si armaste tu app con IA y tenés el código en tu compu, te sirve. Si no, más abajo te cuento la alternativa paga.
Qué es Shannon (y qué no)
Shannon es un proyecto de la empresa Keygraph que ya pasó las 50.000 estrellas en GitHub (50.106 el 28/10/2026), una de las señales más claras de que la comunidad de desarrolladores lo está usando.
La diferencia con los escáneres de seguridad de siempre es la regla que lo define: “No exploit, no report”. Un escáner común te devuelve una lista larguísima de “posibles fallos”, y la mitad son falsas alarmas. Shannon solo te avisa de lo que pudo comprobar atacando de verdad, con la prueba para repetirlo.
Lo que no es:
- No es un antivirus ni algo que protege tu app mientras está online. La pone a prueba, te muestra los agujeros y los arreglás vos.
- No reemplaza a una persona. El mismo repo avisa que los hallazgos los tiene que revisar alguien: un informe escrito por IA puede tener detalles equivocados.
- No es para atacar apps ajenas. Solo contra apps tuyas o con permiso por escrito. Probar la seguridad de un sistema ajeno sin autorización es delito.
Cómo ataca tu app
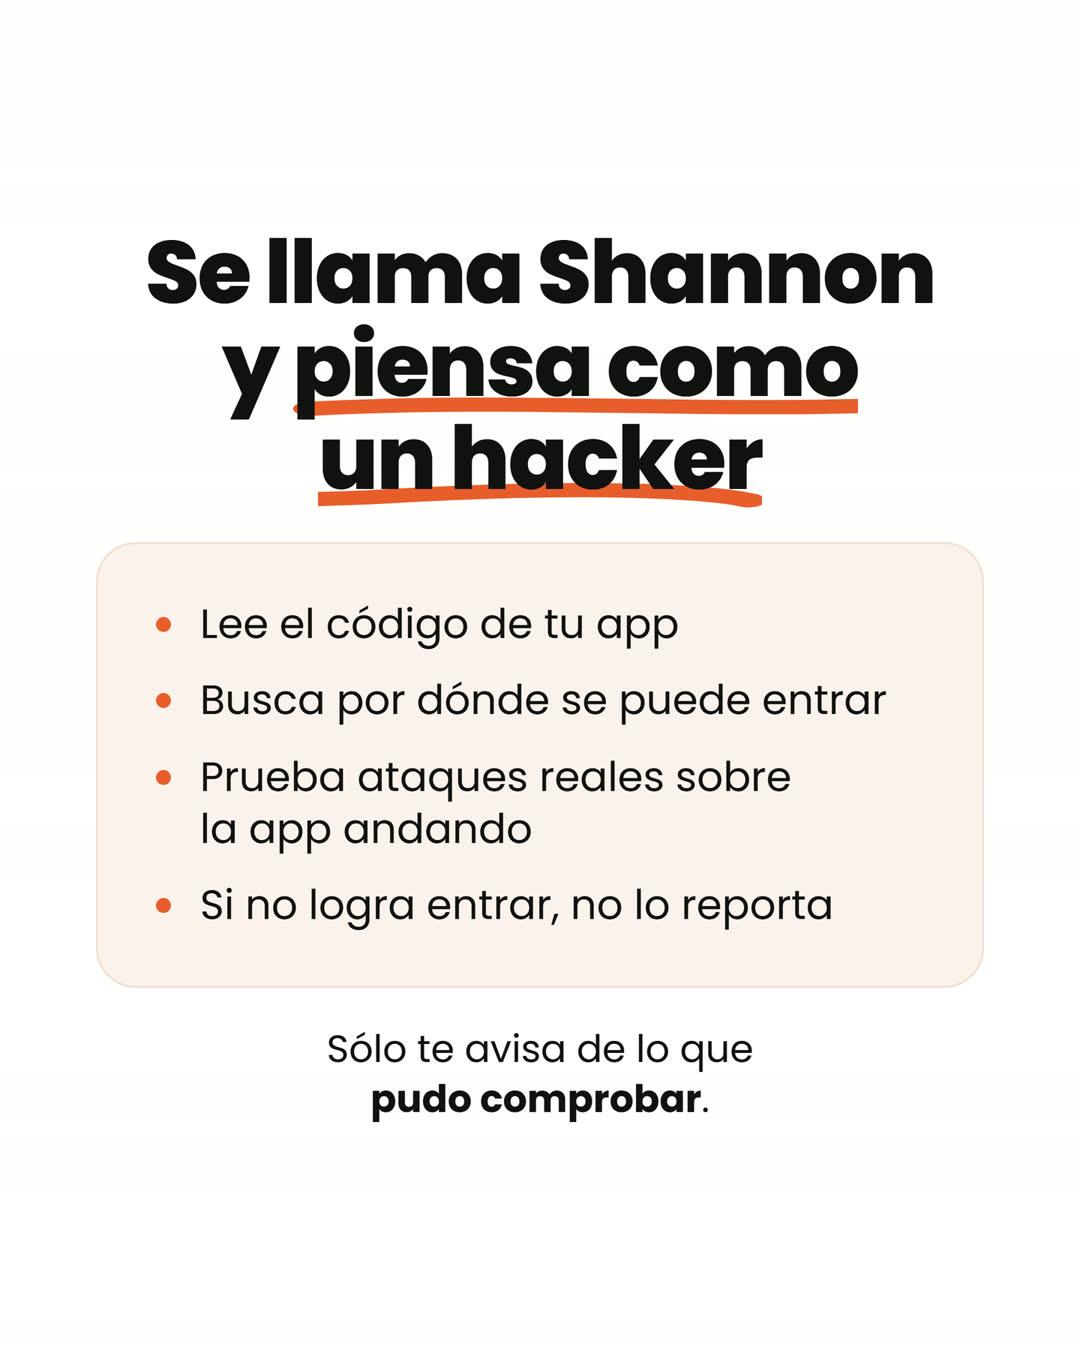
Shannon trabaja como un pentester de “caja blanca”: tiene el código y la app andando, las dos cosas.
- Lee el código de tu app (en modo solo lectura, dentro de un contenedor de Docker que se borra al terminar).
- Encuentra caminos de ataque: un formulario que no filtra lo que le escriben, una ruta de la API que no chequea quién pide los datos, un login que se puede saltear.
- Ataca la app andando con exploits reales, como lo haría un hacker: crea usuarios, manda formularios, prueba accesos.
- Reporta solo lo que explotó. Lo que se quedó en sospecha no aparece en el informe como un fallo.
Por eso tarda: una corrida completa lleva entre 1 y 1,5 horas.
Qué necesitás antes de empezar
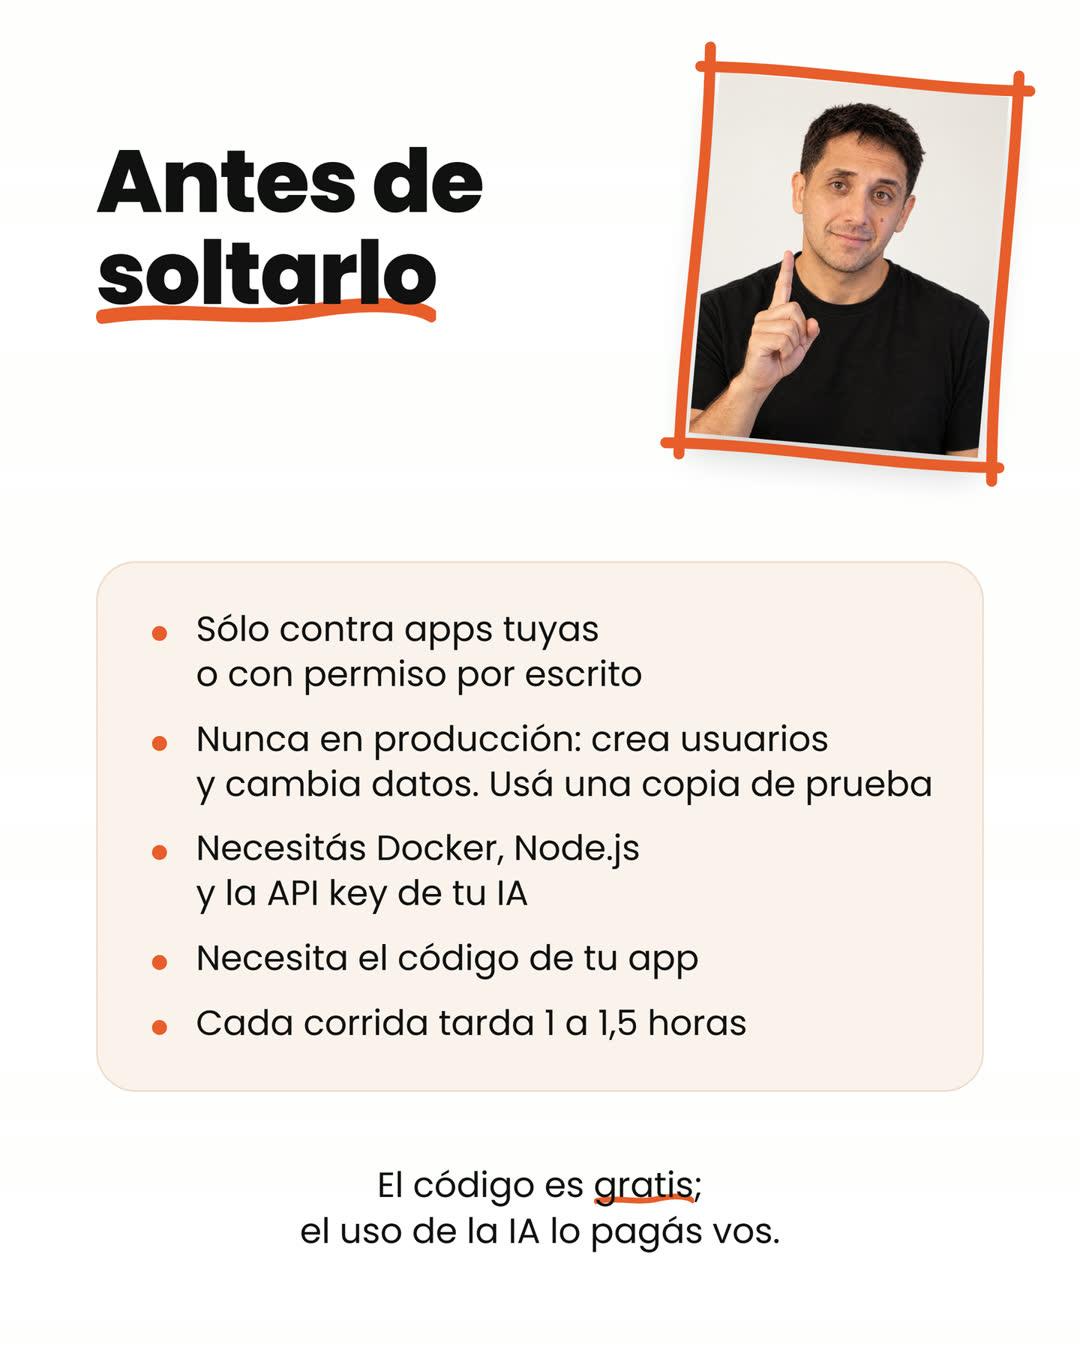
- Docker. Shannon corre el ataque dentro de un contenedor. En Mac y Windows, Docker Desktop.
- Node.js 18 o más nuevo, para usar el comando
npx. - En Windows, WSL2. Shannon no anda en Windows directo (tampoco en Git Bash): se usa dentro de WSL2, con Docker Desktop configurado para WSL2 (Settings → General). Si no lo tenés, en PowerShell:
wsl --install. - Una IA para conectarle. Trae integrados Anthropic (Claude), OpenAI, xAI (Grok) y AWS Bedrock, y acepta otros proveedores y modelos locales (Ollama, LM Studio). En la última versión podés usar tu suscripción de ChatGPT Plus o Pro o la de xAI; la de Claude Code ya no sirve (solo la vieja versión 1.9.0), así que con Claude va con API key.
- El código de tu app, en una carpeta de tu compu.
- Una copia de prueba de tu app andando: en tu compu o en un servidor de pruebas (staging). Nunca la de producción: Shannon crea usuarios, manda formularios y cambia datos. Usá datos de mentira.
Verificado en el README de Shannon y su guía de plataformas el 28/10/2026.
Paso a paso: tu primera corrida
1. Poné tu app de prueba en marcha. Si la corrés en tu compu, anotá el puerto (por ejemplo, http://localhost:3000).
2. Abrí la terminal (en Windows, la de WSL2) y lanzá el asistente:
npx @keygraph/shannon@latestLa primera vez te guía con la configuración y tu primer pentest. Si preferís hacerlo por partes, primero configurá la IA:
npx @keygraph/shannon@latest setupAhí elegís el proveedor y pegás tu API key (o conectás tu suscripción). Shannon no pasa tu tráfico por sus servidores: va directo de tu compu a tu proveedor.
3. Arrancá el ataque, con la dirección de la app (-u) y la carpeta del código (-r):
npx @keygraph/shannon@latest start -u https://staging.tu-app.com -r /ruta/a/tu-repoSi la app corre en tu compu, ojo: desde adentro de Docker, localhost no es tu compu. Usá host.docker.internal:
npx @keygraph/shannon@latest start -u http://host.docker.internal:3000 -r /ruta/a/tu-repo4. Seguilo mientras trabaja (tarda 1 a 1,5 horas):
npx @keygraph/shannon@latest status
npx @keygraph/shannon@latest logs
Si tenés que cortarlo: npx @keygraph/shannon@latest stop.
5. Abrí el informe. Queda en ~/.shannon/workspaces/, en una carpeta con el nombre de tu app y un código de sesión. Adentro están Security-Assessment-Report.pdf y Security-Assessment-Report.md.
6. Revisalo vos. Leé cada hallazgo, repetí la prueba que trae y arreglá. Después, corré Shannon de nuevo para confirmar que el agujero se cerró.
Qué te entrega el informe
- Un PDF profesional, listo para pasarle al cliente o al equipo. Si hacés apps para terceros, es un plus para entregar con el proyecto.
- El mismo informe en Markdown, para leerlo en el editor o pegárselo a tu IA y pedirle que te ayude a arreglar cada fallo.
- JSON y SARIF. SARIF es un formato estándar que GitHub entiende: con la Action de la sección siguiente, los fallos aparecen directo en la pestaña de seguridad de tu repo, al lado del código.
Cada hallazgo trae cómo lo explotó, paso a paso, para que puedas repetirlo y comprobar que es real antes de tocar nada.
En cada versión: Shannon en GitHub Actions
Acá está lo más potente: antes, un pentest se hacía de vez en cuando; ahora, en cada actualización. Shannon tiene una GitHub Action oficial que lo corre sola.
1. Guardá tu API key como secreto del repo: Settings → Secrets and variables → Actions → New repository secret, con el nombre SHANNON_AI_API_KEY.
2. Guardá la dirección de tu app de prueba como variable, en la misma pantalla, pestaña Variables: STAGING_URL.
3. Creá el archivo .github/workflows/shannon.yml con esto:
name: Shannon en cada versión

on:
  release:
    types: [published]

permissions:
  contents: read
  security-events: write

jobs:
  pentest:
    runs-on: ubuntu-latest
    timeout-minutes: 360
    steps:
      - uses: actions/checkout@v4
      - name: Correr Shannon
        uses: KeygraphHQ/shannon-action@v1
        with:
          url: ${{ vars.STAGING_URL }}
          api-key: ${{ secrets.SHANNON_AI_API_KEY }}
          fail-on-severity: high
          upload-sarif: true
Cada vez que publicás una versión (release), Shannon ataca tu app de prueba, sube el informe como archivo descargable de la corrida y manda los fallos a la pestaña de seguridad (por eso upload-sarif: true y el permiso security-events: write).
Lo que tenés que saber:
- Usa Claude por defecto (el modelo
anthropic:claude-sonnet-4-6). Para otra IA, sumá la líneamodel:, por ejemplomodel: openai:gpt-5, y pasá la key de ese proveedor enapi-key. - Solo corre en repos privados. Si tu repo es público, la Action se niega: los informes tienen información sensible sobre cómo entrar a tu app.
- Sobre “frena la publicación”. Con
fail-on-severity: high, la corrida falla si Shannon explotó un fallo grave (alto o crítico). Con el disparador de arriba, la versión ya está publicada cuando termina: te avisa en rojo, pero no la frena. Para frenar de verdad, correlo antes de publicar, por ejemplo en cada pull request: el repo de la Action trae un ejemplo (pr-scan.yml) que bloquea el cambio si encuentra algo crítico. - ¿GitLab? Hay un componente oficial: gitlab.com/KeygraphHQ/shannon-ci.
Verificado en el README de shannon-action el 28/10/2026.
Un ejemplo: la app de turnos que armaste con IA
Para que veas cómo queda en la práctica. Supongamos que armaste con IA una app de turnos para tu consultorio, con login y una API, y la corrés en tu compu en el puerto 3000.
- Corrés Shannon con
-u http://host.docker.internal:3000y la carpeta del código. Te vas a almorzar. - A la hora y pico, el informe. Shannon leyó en el código que la ruta
/api/turnos/:idno chequea de quién es el turno. Creó dos usuarios de prueba, entró con uno y pidió los turnos del otro. Funcionó: cualquiera con cuenta puede ver los turnos (y los datos) de los demás. Eso va al informe, con la prueba para repetirlo. - Lo que no entra en el informe: también sospechó de un buscador, pero no logró explotarlo. Como no hubo exploit, no te lo reporta como fallo.
- Arreglás pegándole a tu IA el hallazgo del informe en Markdown (“arreglá esto y explicame qué cambiaste”), y volvés a correr Shannon para confirmar que ya no entra.
- Dejás la Action para que lo haga solo en cada versión nueva.
Un agujero que un atacante habría encontrado igual, encontrado antes por vos.
Tips para que salga bien
- Nunca en producción. Lo dice el repo y lo repito: crea usuarios, manda formularios y cambia datos. Una copia de prueba con datos de mentira.
- Poné un tope de gasto en tu proveedor de IA antes de la primera corrida. Son 1 a 1,5 horas de uso intenso del modelo, y el costo depende del modelo y del tamaño de tu app. Mirá cuánto gastó la primera antes de dejarlo automático.
- Usá un modelo bueno. Los modelos chicos o locales que se manejan mal con herramientas dan peores resultados. El ahorro se paga en agujeros que no encuentra.
- Avisale a tu proveedor de IA. Anthropic y OpenAI tienen filtros de ciberseguridad que pueden cortar una corrida a la mitad. El repo recomienda aclarar tu uso con el proveedor antes.
- Solo código tuyo. No le pases código de terceros en el que no confiás: alguien podría esconder instrucciones para tu IA adentro (prompt injection).
- En Windows, el antivirus puede saltar con el código de ataque de los informes. Es esperable: el repo sugiere una exclusión para la carpeta de Shannon.
- Revisá todo lo que reporta. Shannon comprueba, pero el texto del informe lo escribe una IA y puede tener detalles equivocados.
Preguntas frecuentes
¿Shannon es gratis? El código sí: es open source y lo usás sin pagarle nada a Keygraph. Lo que pagás es el uso de la IA, con tu API key o tu suscripción (ChatGPT Plus o Pro, o xAI). Las corridas en GitHub Actions también usan minutos de Actions de tu cuenta.
¿Funciona con mi suscripción de Claude? No en la última versión: la suscripción de Claude Code solo anda con la vieja versión 1.9.0. Con Claude, en la versión actual, va con API key (se paga por uso, aparte de la suscripción).
¿Y si no tengo el código de la app? La versión gratis lo necesita. Atacar una app sin el código (“caja negra”) es de Shannon Pro, la versión en la nube de Keygraph, que cuesta USD 50 por desarrollador activo por mes y suma, entre otras cosas, pull requests con el arreglo. Hay un programa sin costo de nube para ONG de Estados Unidos y startups chicas.
¿Puedo usarlo para probar la app de otra empresa? Solo con permiso por escrito. Sin autorización es un ataque, aunque lo hagas “para ayudar”.
¿Sirve si armé la app con Lovable, Bolt o Cursor? Sí, si tenés el código (la mayoría te deja bajarlo o pasarlo a GitHub) y podés levantar una copia de prueba. Es justo el caso donde más sentido tiene: las apps hechas con IA a veces vienen con agujeros que nadie revisó.
¿Reemplaza a un pentester humano? No. Te ahorra encontrar lo obvio y lo comprobable en cada versión, pero un experto sigue viendo cosas que una IA no. Y sus hallazgos los tiene que revisar una persona.
Empezá hoy
La guía no sirve guardada. Antes de tu próximo lanzamiento, levantá una copia de prueba de tu app y corré Shannon una vez. Si encuentra algo, mejor que lo encuentre él.
Si todavía no tenés tu app, en Creá tu app sin programar te cuento cómo arrancar con IA. Y si querés conocer más agentes que trabajan solos, mirá 4 agentes de IA que usan tu compu por vos. En el blog voy sumando guías como esta.
Si te sirvió, suscribite al newsletter: ahí mando herramientas de IA aplicada al trabajo y a los negocios. Y si querés ver cómo meter la IA en tu trabajo, lo vemos con tu caso en una asesoría 1:1.


